
SHADOW AI И КОММЕРЧЕСКАЯ ТАЙНА: ПОЧЕМУ УТЕЧКА НАЧИНАЕТСЯ РАНЬШЕ, ЧЕМ КАЖЕТСЯ
— Два фронта AI-угроз: внешний контур (атакующие используют AI для масштабирования взломов) и внутренний (сотрудники используют AI для рутины и выводят чувствительный контекст за периметр)
— Масштаб Shadow AI: 72% корпоративного использования GenAI связано с персональными аккаунтами (Netskope); месячный объем данных, отправляемых в GenAI, вырос более чем в 30 раз
— Рост ценности промптов: 34,8% данных, которые сотрудники передают AI-инструментам, Cyberhaven Labs классифицирует как чувствительные (рост втрое за два года)
— Судебный сигнал: решения федеральных судов США (дела xAI v. Li, xAI v. OpenAI и Trinidad v. OpenAI) показывают, что использование внешнего AI-сервиса может поставить под сомнение факт принятия компанией разумных мер по сохранению секретности
Искусственный интеллект разделил риски информационной безопасности на два независимых направления:
- Внешний контур риска: атакующие используют генеративные алгоритмы для ускорения и масштабирования атак (целевой фишинг, deepfake-мимикрия, синтез вредоносного кода). По данным отчёта IBM Cost of a Data Breach Report 2026, каждый четвёртый вредоносный инцидент (one in four malicious breaches) уже был связан с использованием AI атакующей стороной (+56% за год), достигая средней стоимости около $6,00 млн против $4,99 млн в среднем по рынку.
- Внутренний контур риска: сотрудники обращаются к внешним AI-сервисам для решения текущих рабочих задач, добровольно перенося закрытый контекст компании на инфраструктуру сторонних облачных провайдеров.
USD; сравнительные средние значения по исследованию IBM Security Cost of a Data Breach Report.
Доля корпоративных данных, которые сотрудники передают AI-инструментам и которые Cyberhaven Labs классифицирует как sensitive.
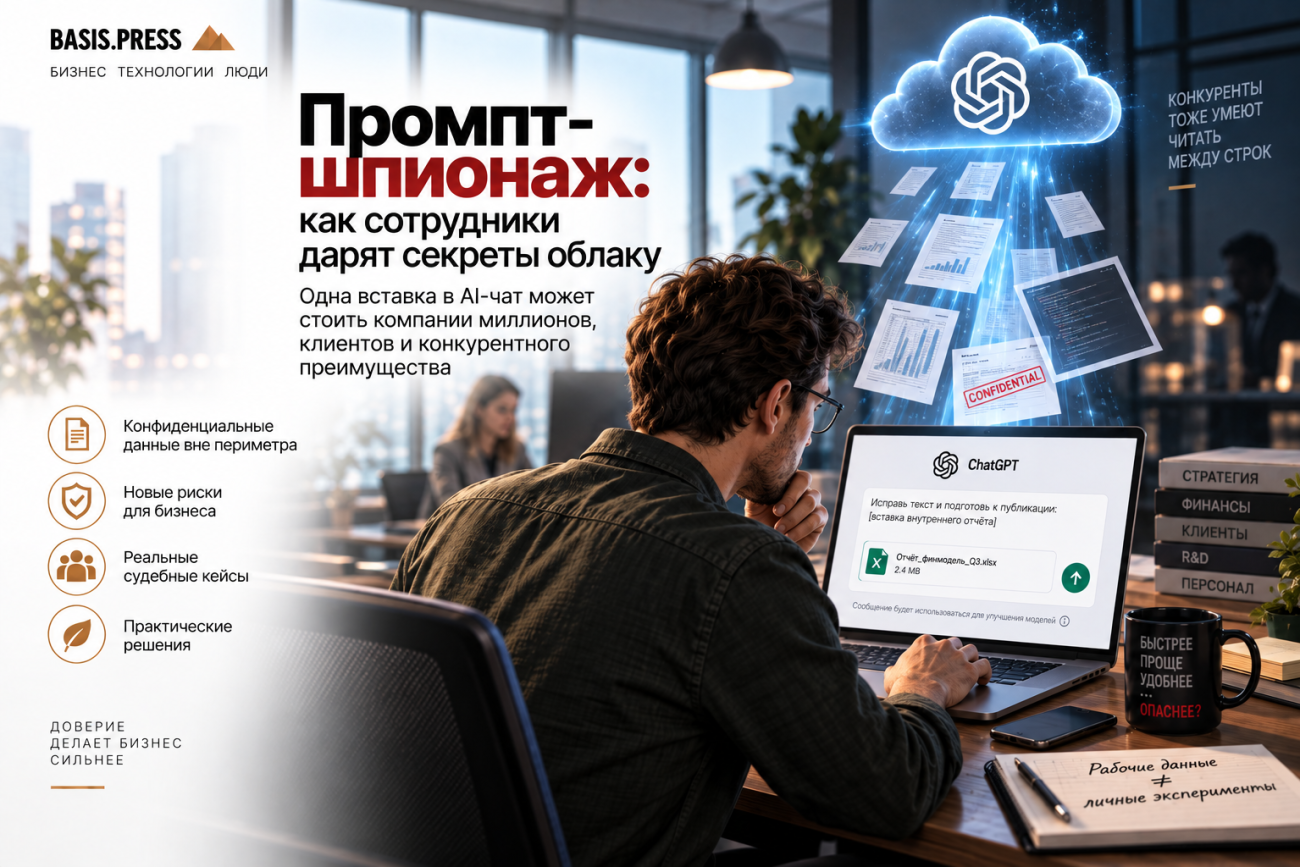
Специалист готовит к релизу аналитический разбор unit-экономики медицинского центра: «МЕНЬШЕ АНАЛИЗОВ — БОЛЬШЕ LTV: МОДЕЛЬ ЭКОНОМИКИ ДОКАЗАТЕЛЬНОЙ КЛИНИКИ». Желая оперативно вычитать стилистику и проверить формулы, сотрудник копирует текст целиком в диалоговое окно чат-бота:
Результат: Стилистика выправлена за несколько секунд.
Скрытое последствие: Массив коммерческой тайны и чувствительных клиентских данных выведен за пределы периметра доверия.
* Сценарий носит иллюстративный характер для демонстрации типичного офисного паттерна поведения. Все финансовые и медицинские параметры в примере являются расчетно-модельными.
Риск возникает уже в момент передачи данных во внешний, не контролируемый организацией контур — независимо от того, попадут ли они когда-нибудь в обучение модели.
Попадание данных в обучение модели — лишь один из возможных сценариев риска, а не обязательный этап AI-утечки.
Вопрос перемещения конфиденциальной информации через внешние сервисы генеративного ИИ уже стал предметом разбирательств в федеральных окружных судах США:
В рамках спора xAI утверждала, что бывший инженер компании в процессе перехода в OpenAI загрузил исходный код xAI в личное облачное хранилище, сопряжённое с ChatGPT, и копировал конфиденциальные файлы на персональные носители.
Судебные меры (сентябрь 2025 г.): Суд оперативно вынес временный запрет (preliminary injunction) в отношении самого инженера, запретив ему выполнять роль или иметь зоны ответственности в OpenAI и любых конкурирующих AI-компаниях до подтверждения полного удаления конфиденциальной информации xAI.
Попытка xAI привлечь непосредственно OpenAI к ответственности за присвоение коммерческой тайны была отклонена судом. Суд указал: сам факт того, что закрытые данные оказались в инфраструктуре или аккаунте, связанном с ChatGPT, ещё не доказывает неправомерное приобретение или использование секретов самой OpenAI. Для возложения ответственности необходимо установить конкретные действия и доказать причинно-следственную связь с предполагаемым нарушением.
Истица утверждала, что разработала авторские технологии и фреймворки в процессе взаимодействия с ChatGPT, и обвинила OpenAI в незаконном присвоении её коммерческой тайны.
Позиция суда (январь 2026 г.): Суд применил стандарт американского закона о защите коммерческой тайны (DTSA), согласно которому владелец обязан доказать принятие разумных мер для сохранения информации в секрете. Суд указал, что сама истица признала использование ChatGPT при разработке методологий, что означало раскрытие информации OpenAI без обязательств секретности. В этих обстоятельствах суд счёл, что требование о защите trade secret не было надлежащим образом обосновано.
И именно здесь Shadow AI превращается из проблемы IT-гигиены в вопрос корпоративного управления. Если компания запрещает сотрудникам передавать финансовые модели во внешние AI-сервисы, но технически никак не контролирует это правило, в случае спора возникнет вопрос о реальной эффективности такой политики. Если разрешает — должны существовать понятные правила классификации данных, договорные условия с провайдером, контроль доступа, DLP и процедуры удаления.
Международный проект OWASP в актуальном стандарте OWASP Top 10 for LLM Applications 2025 выделяет раскрытие чувствительной информации (LLM02: Sensitive Information Disclosure) в число критических векторов угроз. Риск декомпозируется по следующим направлениям:
| Точка риска | Что может произойти | Пример из сценария |
|---|---|---|
| Учётная запись сотрудника | Компрометация учётной записи может предоставить злоумышленнику доступ к истории рабочих диалогов и связанным файлам. | Выдержки из неопубликованного отчёта, формулы LTV и калькуляторы unit-экономики в истории чата. |
| Хранение и журналы | Данные могут сохраняться на внешних узлах в соответствии с политикой конкретного сервиса, формируя неуправляемый архив. | Условия работы со сторонними лабораториями и закрытые коммерческие соглашения. |
| Интеграции и плагины | Контекст запроса и содержимое открытых вкладок браузера могут передаваться сторонним сервисам и расширениям. | Суммы чеков, клинические гипотезы и сопутствующие персональные данные клиентов. |
| Корпоративные политики | Компания может не иметь инструментов мониторинга и контроля над тем, какие массивы информации и куда отправляются. | Неконтролируемый вынос исследовательской и технической документации в неавторизованные чаты. |
| Обучение моделей | Зависит от конкретного продукта, настроек приватности и договорных условий; не является обязательным этапом утечки. | Риск воспроизведения уникальных смысловых структур при генерации схожего контента. |
Применение несанкционированных инструментов многократно утяжеляет финансовые последствия инцидентов:
- При высоком уровне использования неавторизованного AI инциденты обходятся организациям в среднем на $670 000 дороже из-за затяжного расследования, внешнего аудита и сопутствующих штрафов;
- В инцидентах, связанных с Shadow AI, в 65% случаев были скомпрометированы персональные данные клиентов, а в 40% — интеллектуальная собственность компании;
- При этом 63% исследованных организаций не имеют полноценной политики AI-governance либо находятся в процессе её формулирования.
«Судебные дела показывают, что ответственность нельзя выводить только из самого факта использования AI-сервиса. Для компании критически важны доказуемые меры защиты: классификация данных, правила доступа, договорные условия, технический контроль и мониторинг Shadow AI».
Бизнесу целесообразно выстроить базовый управляемый контур:
- Санитаризация передаваемых данных (Data Sanitization): закрепить правило обязательного маскирования клиентских имён, точных финансовых показателей и ноу-хау перед отправкой в любые внешние системы.
- Договорно закреплённый режим обработки: централизованный перевод сотрудников на корпоративные лицензии или API-шлюзы с юридически зафиксированным режимом хранения и использования данных, включая Zero Data Retention (ZDR), если он предусмотрен выбранным сервисом.
- Градация данных по уровням доступа: формализация AI-политики — открытые маркетинговые тезисы допустимы к суммаризации во внешних сервисах; исходный программный код, финансовые матрицы и клиентские базы — допускаются к обработке только во внутреннем защищенном контуре.
Методологическая рамка Basis.press: AI не создает новую проблему — он меняет скорость, масштаб и точку возникновения старой.
Раньше для утечки коммерческой тайны злоумышленнику требовалось проникнуть в корпоративную систему. Теперь сотрудник может сам вынести часть информационного контура за пределы компании — одним копированием текста в AI-сервис.
Поэтому вопрос 2026 года звучит уже не как «разрешать ли сотрудникам нейросети?». Вопрос в другом: какие данные компания разрешает отправлять AI, в какие системы и на каких условиях — и может ли она это контролировать.
Именно здесь заканчивается эпоха Shadow AI и начинается AI-governance.
