
«Мы «взламываем» людей уже сегодня»: почему бизнес покупает страх, а хакерам достаточно одной открытой двери
Мир бизнеса привык инвестировать в IT-периметры и надеяться, что дорогой софт защитит компанию от катастрофы. Но реальность этичного хакинга устроена иначе: злоумышленникам не нужны сложные эксплойты нулевого дня, когда в любой защищённой системе найдется человек с паролем 123.
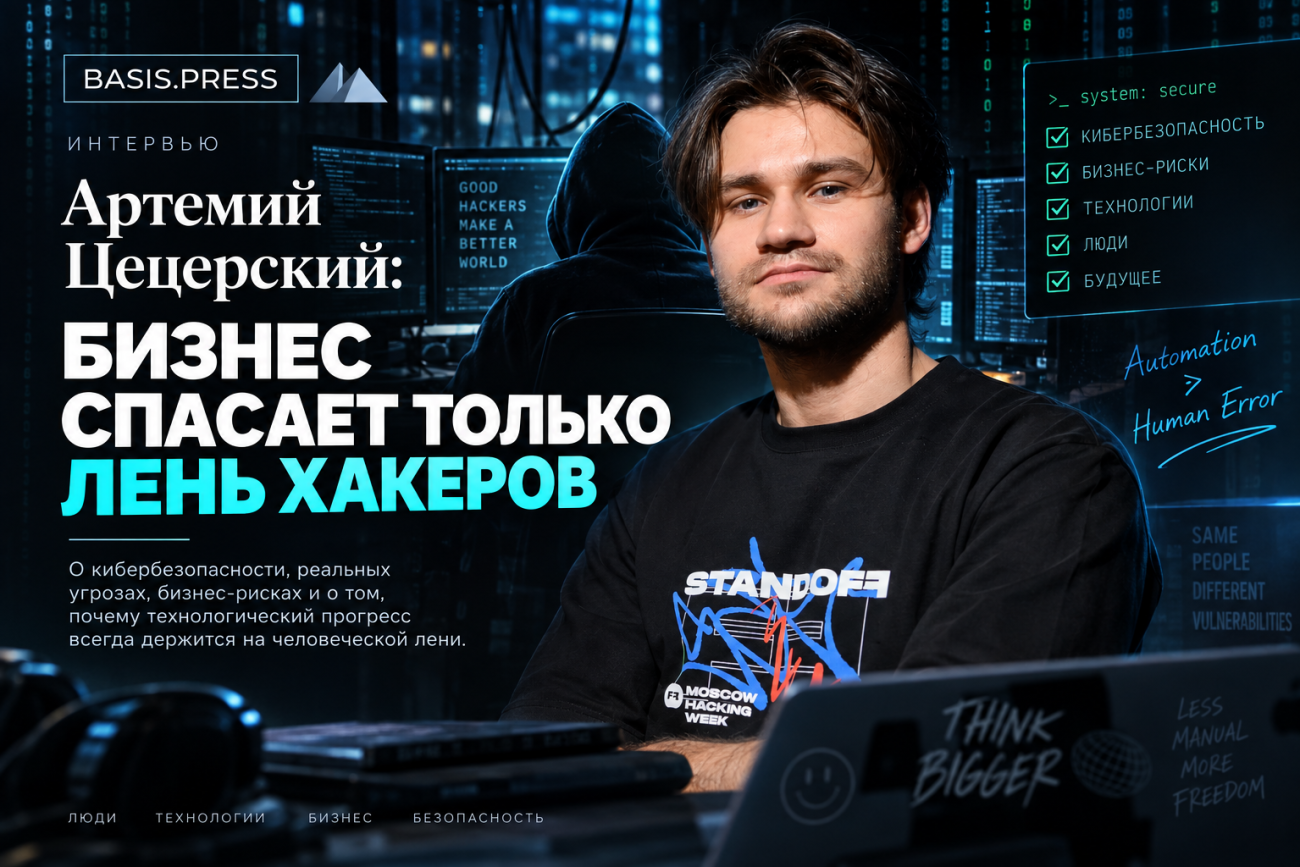
Обсуждаем с Артемием Цецерским, экспертом отдела исследования киберугроз Angara Security, почему кибербезопасность — это не замок на двери, а бесконечная гонка мышления, где главный уязвимый узел по-прежнему сидит между стулом и клавиатурой.
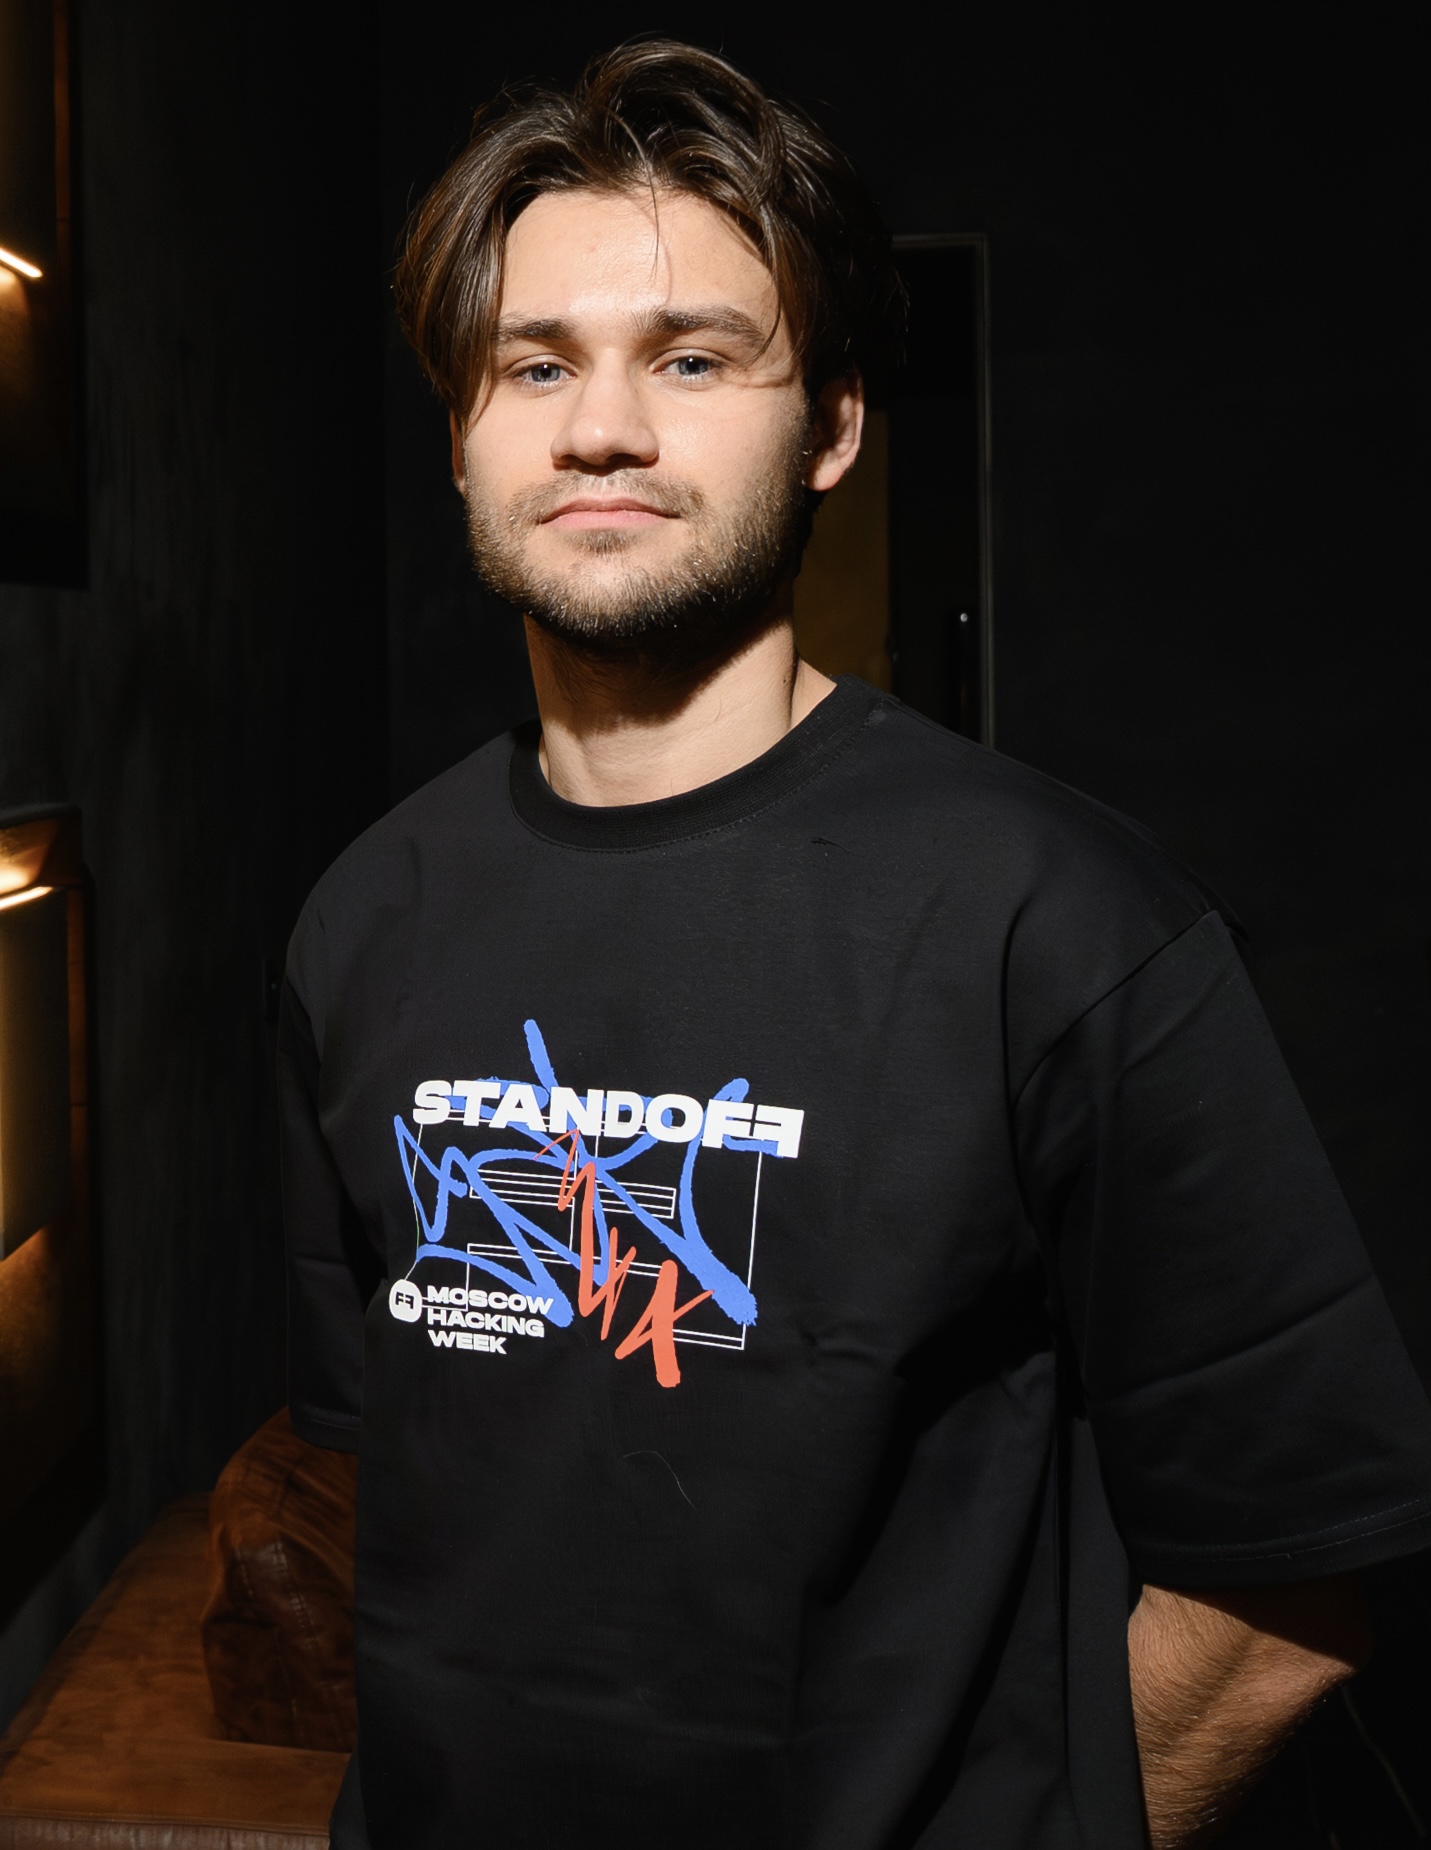
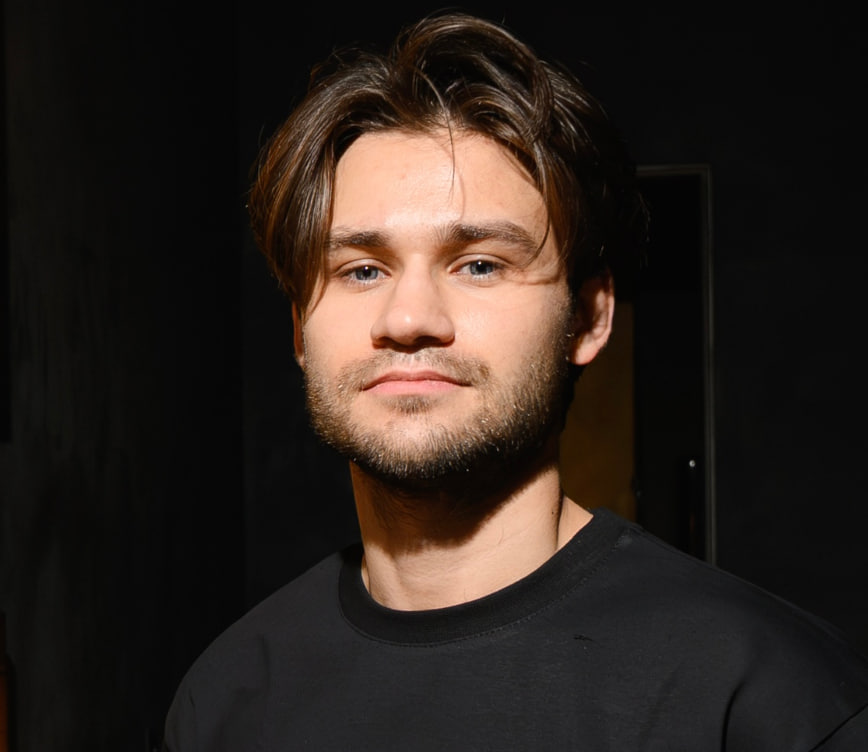
Артемий Цецерский, эксперт отдела исследования киберугроз Angara Security
КИБЕРАТАКА: ЦИФРЫ, КОТОРЫЕ МЕНЯЮТ КАРТИНУ
31%
утечек начинаются с эксплуатации уязвимостей
48%
утечек связаны с ransomware
60%
утечек имеют человеческий фактор
+40%
выше кликабельность мобильных атак по сравнению с традиционным email-фишингом
15%
техник атак уже усиливаются генеративным ИИ
«Ты можешь годами возводить огромную защищённую систему, а атакующему иногда достаточно найти одну маленькую дверь, которую ты забыл закрыть»
Basis.press: Артемий, Вы прямо заявляете, что хакеры способны править миром и всегда знают больше остальных. Не слишком ли это высокомерный взгляд? Разве кибербезопасность – это не бесконечная гонка вооружений, где защитники в конце концов учатся на чужих ошибках, а хакеры просто пользуются временной форой?
Артемий Цецерский: Всё верно, это современная гонка вооружений, и атакующий часто оказывается на шаг впереди – он пользуется уязвимостями, которые защитники ещё не успели увидеть. Отсюда и эта временная фора. Хакинг – это просто, ведь, как правило, «ломать – не строить». Это некий бесконечный хаос. Ты можешь годами возводить огромную защищённую систему, а атакующему иногда достаточно найти одну маленькую дверь, которую ты забыл закрыть.
Я не считаю, что это высокомерный взгляд про величие хакерской среды. Сегодня мир полностью цифровизован, и атакующий вполне может вмешаться в эту интеграцию. Мы видим это в самых разных областях: цены в онлайн-магазинах, промышленность, финансовые системы и даже государственные процессы. Причём хакеру не обязательно «взламывать весь мир». Приведу реальные примеры. В 2021 году атака на Colonial Pipeline в США на несколько дней нарушила поставки топлива, спровоцировав очереди на АЗС и панику. В 2016 году была атака на Bangladesh Bank – попытка вывести почти миллиард долларов из резервов. Бывали и инциденты, выходящие за пределы цифрового мира и затрагивающие человеческие жизни. В 2020 году атака на Университетскую клинику Дюссельдорфа парализовала IT-инфраструктуру больницы, из-за чего пришлось прекратить приём экстренных пациентов – не обошлось без жертв.
А о многих операциях на государственном уровне мы, вероятно, вообще никогда не узнаем: они остаются вне публичного поля. Атакующему иногда достаточно найти одну точку, через которую можно повлиять на огромную систему. В этом и заключается сила хакинга: маленькая команда из нескольких человек может воздействовать на архитектуру, которую строили тысячи людей. Поэтому фраза «править миром» звучит громко, но возможность влиять на цифровой мир у атакующих совершенно точно есть.
«В этом и заключается сила хакинга: маленькая команда из нескольких человек может воздействовать на архитектуру, которую строили тысячи людей»
Basis.press: Ваша фраза о том, что «не бывает невзломанных компаний, и бояться нужно было ещё вчера», звучит пугающе. Но не лукавите ли вы? Не используют ли некоторые игроки рынка этот страх как инструмент продаж, чтобы заставить бизнес бесконечно заливать бюджеты в дорогой пентест и SOC? Где грань между реальной угрозой и маркетинговым алармизмом?
Артемий Цецерский: В моей практике в роли этичного хакера почти не было компаний, где бы мы не реализовали недопустимые бизнес-риски или хотя бы не удивили заказчиков тем, что у них в принципе возможно сделать. И, что самое интересное, зачастую для этого не требовались суперсложные уязвимости. Иногда достаточно правильно посмотреть на то, как всё между собой связано.
Защитнику всегда сложнее. Он успел обучиться на прошлых атаках, но часто не подумал о будущих. И это не обязательно вина защитников – мы живём в эпоху стремительного развития технологий. Продукты и, как следствие, уязвимости в них генерируются на порядок быстрее, чем сторона защиты успевает реагировать.
Но я соглашусь: маркетинговый алармизм действительно присутствует. Кибербезопасность – это тоже рынок. Кто-то реально решает проблему, а кто-то продаёт страх вместе с решением. Думаю, здесь отлично работает закон Парето: условные 20% правильно выбранных мер могут закрыть 80% реального риска. А дальше начинается борьба за каждый следующий процент, которая может стоить бизнесу уже совершенно других денег. Поэтому я бы не говорил компании: «Вы никогда не будете защищены, срочно покупайте ещё десять продуктов». Я бы сначала попробовал её взломать и показать реальную картину. А дальше пусть бизнес сам решает, сколько для него стоит оставшийся риск. В конечном счёте, стать мишенью атакующих – это вопрос вероятности. Интересны вы им сегодня или нет?
«Условные 20% правильно выбранных мер могут закрыть 80% реального риска. А дальше начинается борьба за каждый процент, которая стоит бизнесу совсем других денег»
Basis.press: Получается странная ситуация: чтобы действительно проверить защиту, этичному хакеру приходится мыслить как преступнику — искать ту самую «маленькую дверь», не останавливаться на очевидном и постоянно проверять границы возможного. Но в реальной жизни этика хакера-одиночки и корпоративного пентестера очень зыбкая. Бывали ли у вас моменты, когда в процессе атаки на чужую инфраструктуру просыпался азарт «настоящего» чёрного шляпника и приходилось силой бить себя по рукам?
Артемий Цецерский: У нас, хакеров, есть и положительные, и отрицательные стороны в работе. Если вдруг появляется азарт повести себя как «чёрный шляпник», мы стараемся согласовывать интрузивные действия с заказчиками. Им самим иногда интересно, чтобы их ломали так, как это делали бы настоящие недоброжелатели. Иначе какой смысл в тестировании? Если мы всегда будем ходить только по тем дорожкам, где нам разрешили, что-нибудь обязательно останется за пределами проверки.
Но тут и начинается обратная сторона. Этичные хакеры сильнее ограничены: есть жестко закреплённый бюрократический «скоуп» работ, есть бизнес-процессы, которые нельзя уронить, есть люди, которые вообще не знают, что сегодня участвуют в эксперименте. Иногда ты понимаешь, что технически можешь сделать следующий шаг, тебе безумно интересно, что будет дальше, но нашу романтику часто рушат защитники. Они боятся, что мы нанесём реальный ущерб бизнес-процессу, а исправлять всё придётся им.
В реальной жизни хакеры никого не щадят. Наша задача – максимально приблизиться к их мышлению, но не повторять их безрассудство. Так что азарт у меня есть, без него в этой профессии долго не протянешь. Просто настоящий профессионализм – это когда ты умеешь этот азарт выключить в нужный момент.
«Больше чем у половины компаний встречаются одни и те же типичные мисконфигурации, которые приводят к полной компрометации»
Basis.press: Все эти разговоры про «романтику из кино» разбиваются о суровую реальность: сколько процентов вашей реальной работы – это творческий взлом систем уровня «мистер Робот», а сколько – рутинный перебор старых конфигураций, написание скучных отчётов и борьба с безопасниками заказчика, которые даже не читают ваши рекомендации?
Артемий Цецерский: У хакинга, как и у любой другой профессии, есть обратная сторона Луны, которую обыватели в погоне за романтикой часто не учитывают. Реальность такова, что мы часто встречаем недостаточно зрелые с точки зрения ИБ компании, и там нет интересных задач или вызовов. По опыту, больше чем у половины компаний встречаются одни и те же типичные мисконфигурации, которые приводят к полной компрометации инфраструктуры. Нас как атакующих это, конечно, радует, но как искателей нестандартных задач – немного расстраивает. Тебе ведь интереснее не просто найти очередной открытый сервис, а понять, что происходит внутри системы, отыскать неожиданный путь, который до тебя никто не замечал.
Поэтому мы стараемся применять нестандартные подходы даже в такой среде. Мне нравится мысль Брюса Ли: «Стоит бояться не того, кто изучает 10 000 ударов, а того, кто изучает один удар 10 000 раз». В хакинге примерно так же. Можно знать тысячу инструментов и поверхностно нажимать кнопки во всех них. А можно очень глубоко понимать один механизм и в нужный момент применить его совершенно неожиданным образом.
Ну и отчёты никто не отменял. Иногда ты несколько дней красиво ломал инфраструктуру, а потом ещё столько же должен объяснять в документе, почему это вообще проблема.
«Прочность всей цепи определяется самым слабым звеном. Если в огромной защищённой системе есть один человек с паролем 123, вся остальная сложность оказывается неважной»
Basis.press: Получается почти обидная для профессии картина. Вы только что сказали, что больше половины компаний падают из-за одних и тех же банальных мисконфигураций. Тогда где здесь место гениальному хакерскому мышлению? Если хакеры такие всемогущие и продвинутые, почему крупные взломы происходят не из-за гениального эксплойта нулевого дня, а потому что кто-то из сотрудников бухгалтерии открыл фишинговое письмо с котиками или оставил пароль 123? Разве это триумф хакерского ума, а не просто диагноз человеческой беспечности?
Артемий Цецерский: Использование простой атаки зачастую говорит не о глупости атакующего, а наоборот – о его прагматичности. Настоящий «триумф хакерского ума» нечасто встретишь в дикой среде, на то он и триумф – в его нестандартности и скрытности.
Почему срабатывают простые атаки? Всё просто: хакеры ленивы. Они стараются находить так называемые «низко висящие фрукты» и эксплуатировать их. Если я могу получить нужный результат через условный 123, зачем мне тратить несколько дней на поиск уязвимости нулевого дня? Здесь работает старое правило: прочность всей цепи определяется самым слабым звеном. Если в огромной защищённой инфраструктуре есть один человек с паролем 123, вся остальная сложность системы может оказаться неважной.
Атакующему часто вообще не нужно доказывать, насколько он умён. Ему нужно достичь цели. Конечно, когда простых путей нет, приходится задействовать самые глубокие ресурсы хакерского мышления. Вдобавок, для злоумышленника скорость достижения цели часто стоит выше удовольствия от процесса – ему ведь ещё нужно успеть убежать от догоняющих защитников. Поэтому, если хакер вошёл через самое простое место, я бы не смеялся над ним. Я бы спросил себя: почему это место вообще было открыто?
«Информационная безопасность — это процесс, а не результат. Сегодня ты закрыл одну дверь, завтра рядом появилась другая»
Basis.press: Защитники ищут слабые места один раз и могут спать спокойно (или пытаться спать). Атакующие должны каждый раз придумывать что-то новое, чтобы обходить EDR и SOC. Не устали ли вы играть в бесконечные кошки-мышки, зная, что в защите достаточно один раз повесить замок получше, а вам каждый раз приходится взламывать дверь заново?
Артемий Цецерский: На самом деле защитники никогда не могут спать спокойно. В нашей среде говорят, что информационная безопасность – это процесс, а не результат. Система постоянно меняется: появляются новые приложения, пользователи, интеграции, обновления, облачные сервисы. Сегодня ты закрыл одну дверь, завтра рядом появилась другая. Поэтому игра в «кошки-мышки» как раз и подогревает наш взаимный интерес и азарт.
Обход средств защиты – и правда часто рутинная работа. Особенно грустно, когда ты неделями исследуешь нестандартный приём, а потом в один день защитники разбивают твои старания в пух и прах. Но знаете, в этом тоже есть определённое удовольствие. Ты придумал что-то, что сработало, а потом видишь, как команда защиты это обнаруживает, разбирает и закрывает. Приходится начинать сначала.
Наверное, поэтому я не воспринимаю атакующих и защитников как вечных врагов. Хороший защитник заставляет хорошего атакующего становиться лучше, а хороший атакующий показывает защитнику, где система на самом деле не такая крепкая. В этом вся прелесть профессии: если ты остановился и решил, что уже всё умеешь, скорее всего, ты проиграл.
«Я бы боялся не того пентестера, который использует ИИ, а того, который принципиально отказывается это делать»
Basis.press: Вы сами говорите, что в этой профессии нельзя останавливаться: сегодня ты придумал новый приём, завтра защитники его закрыли — и приходится начинать всё сначала. Но теперь в эту бесконечную гонку кошки-мышки врывается искусственный интеллект. Если нейросети научатся искать уязвимости, перебирать конфигурации и писать эксплойты быстрее человека, не получится ли так, что машина заберёт у хакеров не только рутину, но и саму романтику взлома? И не придётся ли «настоящему» хакеру в итоге превратиться в обычного оператора чужих алгоритмов?
Артемий Цецерский: Нейросети действительно стремительно ворвались в жизнь атакующих и защитников. Но хакерство всегда было вопросом нахождения нестандартных подходов, чего у ИИ на данный момент не наблюдается. ИИ стал сильным инструментом: он освободил специалистов от рутины и оставил больше пространства для креативной составляющей – именно того, чего больше всего боятся защитники.
Я не вижу трагедии в том, что машина заберёт у нас рутину. Если раньше я должен был несколько часов выполнять механическую работу, а теперь за это время могу проверить десять новых гипотез – это прекрасно.
Как и в любой сфере, ИИ определённо превратит многих в обычных операторов. Но тут вопрос в том, как ты сам это принимаешь. Кто-то отрицает тренд, а кто-то находит слабые стороны алгоритмов и усиливает их своими человеческими ресурсами. Я бы боялся не того пентестера, который использует ИИ, а того, который принципиально отказывается это делать и продолжает работать так, будто за последние годы ничего не произошло. Выживает, по теории Дарвина, тот, кто умеет быстро адаптироваться.
«Концепция Harvest Now, Decrypt Later: злоумышленник собирает зашифрованные данные сегодня с расчётом расшифровать их позже, когда квантовые технологии позволят это сделать»
Basis.press: Мы уже говорим о том, как искусственный интеллект меняет правила игры для атакующих и защитников. Но если верить прогнозам о квантовых компьютерах, это будет уже не новая фигура на шахматной доске, а будто кто-то просто перевернёт её целиком. Когда появится достаточно мощный квантовый компьютер, окажется ли под угрозой современная криптография? Это станет золотым веком для хакеров или тотальным хаосом, где сгорят и атакованные, и атакующие?
Артемий Цецерский: Тема резонансная. Мы не можем заглянуть в будущее, поэтому я не стану делать вид, что знаю точную дату. Но здесь работает закон Вселенной – баланс. Пока одни готовят квантовый компьютер для атаки на существующую криптографию, другие думают, как её заменить и пережить этот переход.
Проблема может начаться ещё до появления мощного квантового компьютера. В ИБ уже существует концепция «Harvest Now, Decrypt Later» – когда злоумышленник собирает зашифрованные данные сегодня с расчётом расшифровать их позже, когда позволят технологии. Информация может быть украдена задолго до того, как появится возможность её прочитать.
При этом я бы не говорил, что квантовые компьютеры просто «расколют всё». Под удар попадает современная асимметричная криптография (например, RSA и ECC). Речь идёт не о конце криптографии как таковой, а о смене математического фундамента всего цифрового мира. Подготовка к этому уже идёт. Не будет такого дня, когда мы проснёмся, а цифровой мир внезапно перестал работать. Это будет очередная технологическая гонка.
В обычном хакинге ты ищешь одну маленькую дверь в конкретной системе, а квантовая угроза может поставить под вопрос огромный класс существующих систем одновременно. Это другой масштаб. А чем станет этот век – золотым временем для хакеров или хаосом, – зависит от того, в чьи руки попадёт этот инструмент. Как говорят в фильмах: «С великой силой приходит великая ответственность».
«Размер команды далеко не всегда определяет масштаб идеи. Технологии никогда не убивали человеческое любопытство»
Basis.press: Вы говорите, что всё зависит от того, в чьи руки попадёт новый инструмент. Но чем мощнее технологии, тем больше ресурсов требуется. Государства и крупные группировки получают то, о чём одиночному хакеру остаётся только мечтать. Не превращается ли классическое хакерство в бездушную госмашину, где для романтики одиночек просто не останется места?
Артемий Цецерский: Рутина была и будет всегда. Но всегда есть талантливые индивидуумы, чей пытливый ум влияет на «тектонические движения» в истории. Конечно, сегодня крупные операции требуют ресурсов, команд и инфраструктуры. Один человек физически не может обладать тем, что может позволить себе государство или крупная группировка.
Но технологии никогда не убивали человеческое любопытство. Иногда один специалист, посмотревший на привычную вещь под другим углом, способен придумать то, до чего не додумалась большая корпорация. Поэтому романтика не исчезнет, она просто изменится.
Сегодня у одиночки может быть доступ к таким инструментам и вычислительным мощностям, которые недавно были доступны только крупным организациям. Мы сами определяем, кем хотим быть: энтузиастом-новатором или обычным винтиком. Размер команды далеко не всегда определяет масштаб идеи.
«Мы «взламываем» людей уже вчера. Сегодня уязвимость сидит между стулом и клавиатурой, а завтра окажется между человеком и его имплантом»
Basis.press: Мы стремительно несёмся в сторону интернета вещей, умных городов и нейроинтерфейсов. Будут ли через 10-20 лет пентестеры взламывать не корпоративные сети, а человеческий мозг, биометрические импланты и медицинские гаджеты? Готовы ли вы лично «взламывать» людей, а не серверы?
Артемий Цецерский: Атакующие всегда адаптируются под новые вызовы. Раньше люди боялись, что калькулятор избавит их от необходимости считать, потом боялись компьютеров, интернета, искусственного интеллекта. А теперь у нас следующий виток.
Мы взламываем людей уже вчера. Такое направление называется социотехническим тестированием. Атакующие профилируют людей, изучают их психологию и поведение, чтобы побудить выполнить вредоносные действия, зачастую неосознанно. Поэтому вопрос не в том, будем ли мы взламывать людей – мы уже это делаем.
Просто сегодня уязвимость находится между стулом и клавиатурой, а завтра она может оказаться между человеком и его имплантом. И вот там цена ошибки будет принципиально иной. В медицинских устройствах и нейроинтерфейсах речь идёт уже не об украденном аккаунте, а о человеческой жизни и физической безопасности. Это создаст абсолютно новый раздел ИБ. Атакующие туда, конечно, придут. И нам придётся прийти туда раньше них. Потому что лучше, если первым такой имплант взломает этичный хакер во имя защиты.
Мнение редакции Basis.press:
Главная управленческая иллюзия — считать, что безопасность бизнеса можно купить один раз: установить дорогое решение, провести аудит и поставить в этом вопросе точку.
Разговор с Артемием Цецерским показывает другую картину: кибербезопасность — это прежде всего не набор продуктов, а непрерывный процесс управления рисками. Система меняется, появляются новые пользователи, сервисы, интеграции и сценарии атак — вместе с ними меняется и поверхность риска.
При этом самая сложная технологическая атака не всегда оказывается самым вероятным сценарием. Иногда проблема начинается с гораздо более простой вещи: слабой конфигурации, человеческой ошибки или одного незакрытого доступа. Именно поэтому вопрос для бизнеса звучит не как «можно ли построить абсолютно неуязвимую систему?», а как какие риски действительно критичны для компании и насколько быстро она способна их обнаружить и устранить.
Для руководителя это означает смену фокуса: не пытаться создать иллюзию абсолютной защищённости, а понимать собственную поверхность атаки, регулярно проверять её и осознанно определять, какой уровень риска бизнес готов принимать. Кибербезопасность — не бетонная стена вокруг компании. Это способность постоянно замечать новые двери, которые появляются в ней, и вовремя их закрывать.
Главная управленческая иллюзия — считать, что безопасность бизнеса можно купить один раз: установить дорогое решение, провести аудит и поставить в этом вопросе точку.
Разговор с Артемием Цецерским показывает другую картину: кибербезопасность — это прежде всего не набор продуктов, а непрерывный процесс управления рисками. Система меняется, появляются новые пользователи, сервисы, интеграции и сценарии атак — вместе с ними меняется и поверхность риска.
При этом самая сложная технологическая атака не всегда оказывается самым вероятным сценарием. Иногда проблема начинается с гораздо более простой вещи: слабой конфигурации, человеческой ошибки или одного незакрытого доступа. Именно поэтому вопрос для бизнеса звучит не как «можно ли построить абсолютно неуязвимую систему?», а как какие риски действительно критичны для компании и насколько быстро она способна их обнаружить и устранить.
Для руководителя это означает смену фокуса: не пытаться создать иллюзию абсолютной защищённости, а понимать собственную поверхность атаки, регулярно проверять её и осознанно определять, какой уровень риска бизнес готов принимать. Кибербезопасность — не бетонная стена вокруг компании. Это способность постоянно замечать новые двери, которые появляются в ней, и вовремя их закрывать.
